Jak zabezpieczyć webhooki n8n przed nieproszonym ruchem
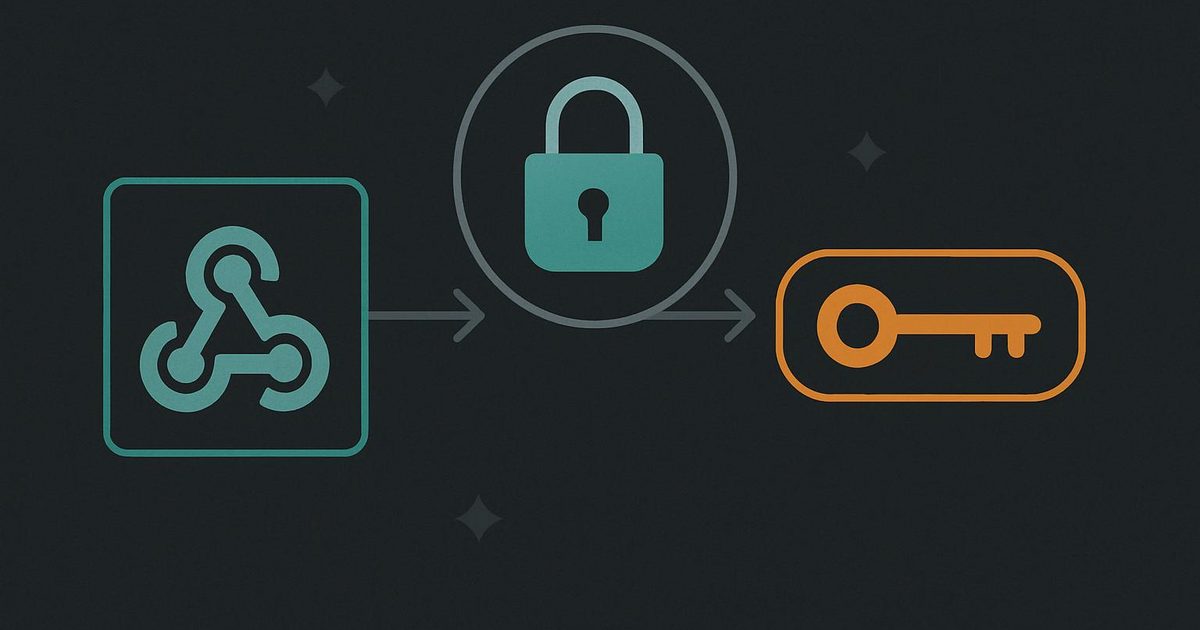
Webhooki w n8n to wygodny sposób na automatyzację, ale bez odpowiedniego zabezpieczenia mogą stać się furtką dla niechcianych żądań. Przez publiczny adres webhooka ruch może przyjść z dowolnego miejsca, jeśli ktoś zdobędzie link. Z tego powodu warto wdrożyć sprawdzone mechanizmy ochrony, które faktycznie działają w codziennych wdrożeniach.
Dlaczego zabezpieczenie webhooka jest konieczne
Niezabezpieczony webhook n8n przyjmie każde żądanie HTTP, nawet jeśli pochodzi od przypadkowego bota lub skanera sieci. W praktyce widziałem sytuacje, gdzie workflow uruchamiał się po wejściu na adres przez zewnętrzne narzędzia monitorujące. To nie tylko ryzyko dla danych, ale też niepotrzebne obciążenie automatyzacji.
Najprostsza ochrona – nagłówek z tokenem
Najskuteczniejsze i najszybsze zabezpieczenie webhooka n8n to wymaganie specjalnego nagłówka z tokenem. Przykładowo, w node Webhook ustawiasz, że każde żądanie musi mieć nagłówek X-Secret-Key z ustaloną wartością. Token trzymasz po stronie serwera, więc nie wycieknie przez przeglądarkę. W praktyce taki prosty mechanizm odcina cały przypadkowy ruch z zewnątrz, bo żaden bot nie zgadnie wartości tokena.
- W node Webhook ustawiasz warunek na obecność nagłówka (np. X-Secret-Key).
- Token zapisujesz w credentialu, poza kodem workflow.
- Brak lub błędny nagłówek kończy workflow błędem 401 Unauthorized.
- Token nie jest widoczny w przeglądarce ani w publicznym kodzie.
- Token zmieniasz tylko po stronie serwera i klienta wywołującego.
Co zrobić po zmianie credentiala – restart n8n
Jeśli zmieniasz credentiala, na przykład token w nagłówku, musisz zrestartować n8n. System trzyma dane logowania w pamięci podręcznej, więc nawet po usunięciu credentiala w panelu, workflow może dalej pokazywać błąd uwierzytelnienia. Przetestowałem to wielokrotnie – pomaga dopiero docker compose restart n8n lub restart procesu, wtedy n8n ładuje nowe dane i webhook działa z nowym tokenem.
Webhooki i licencja – gdzie hostować automatyzacje
Jeśli obsługujesz automatyzacje dla kilku firm na jednej instancji n8n, musisz wiedzieć, że Community License pozwala tylko na własne procesy i wdrożenia. Hostowanie webhooków i credentiali dla klientów na swoim serwerze wymaga licencji Enterprise. Bezpieczniej (i zgodnie z polityką n8n) jest wdrażać automatyzacje bezpośrednio na serwerze klienta, a potem świadczyć usługę utrzymania.
Dodatkowe sposoby ochrony webhooków
Oprócz nagłówka z tokenem możesz ograniczyć dostęp do webhooka na poziomie firewalla lub reverse proxy – na przykład zezwolić ruch tylko z określonych adresów IP. W przypadku czułych automatyzacji warto rozważyć szyfrowanie połączenia (HTTPS) oraz logowanie wszystkich prób wywołania webhooka. Warto też regularnie testować, czy mechanizm odrzuca nieautoryzowane żądania – wystarczy curl bez nagłówka, by upewnić się, że workflow nie startuje.
Więcej o automatyzacjach n8n